Cyber Resilience Act: le tre date che contano e il transitorio che nessuno racconta
Il Cyber Resilience Act (Reg. UE 2024/2847) non ha una data di applicazione: ne ha tre. E il transitorio dell'art. 69 nasconde il punto che quasi nessuno racconta: il software già sul mercato sfugge ai requisiti tecnici finché non viene modificato sostanzialmente, ma non sfugge agli obblighi di segnalazione delle vulnerabilità, che partono l'11 settembre 2026. La lettura tecnica di chi il software lo costruisce: ambito, confine col SaaS, SBOM e periodo di assistenza, con gli articoli citati.
Il Cyber Resilience Act non inizia nel 2027
Reg. (UE) 2024/2847: tre date di applicazione, un transitorio che quasi nessuno legge e obblighi di segnalazione che partono l'11 settembre 2026 letti da chi il software lo costruisce e lo mantiene.
Questa è una lettura tecnica, non una consulenza legale: ogni data e ogni obbligo citato rimanda all'articolo del regolamento da cui proviene.
In sintesi: cosa prevede e da quando
Il Cyber Resilience Act è il regolamento europeo sulla sicurezza informatica dei «prodotti con elementi digitali»: software compreso. È un regolamento, non una direttiva: si applica direttamente, senza recepimento nazionale (Reg. UE 2024/2847). La data che tutti citano — dicembre 2027 — è solo una delle tre previste, e per chi ha già software sul mercato non è nemmeno la prima che conta.
- Tre date di applicazione (art. 71): organismi di valutazione dall'11 giugno 2026, obblighi di segnalazione dei fabbricanti dall'11 settembre 2026, tutto il resto dall'11 dicembre 2027.
- Il software già sul mercato resta fuori dai requisiti tecnici finché non subisce una «modifica sostanziale» — ma gli obblighi di segnalazione delle vulnerabilità valgono per tutti i prodotti in ambito (art. 69).
- Il SaaS puro è fuori ambito: il cloud rientra solo quando è parte funzionale di un prodotto (art. 3).
- Il software gratuito non è esente se fornito nel corso di un'attività commerciale (art. 3).
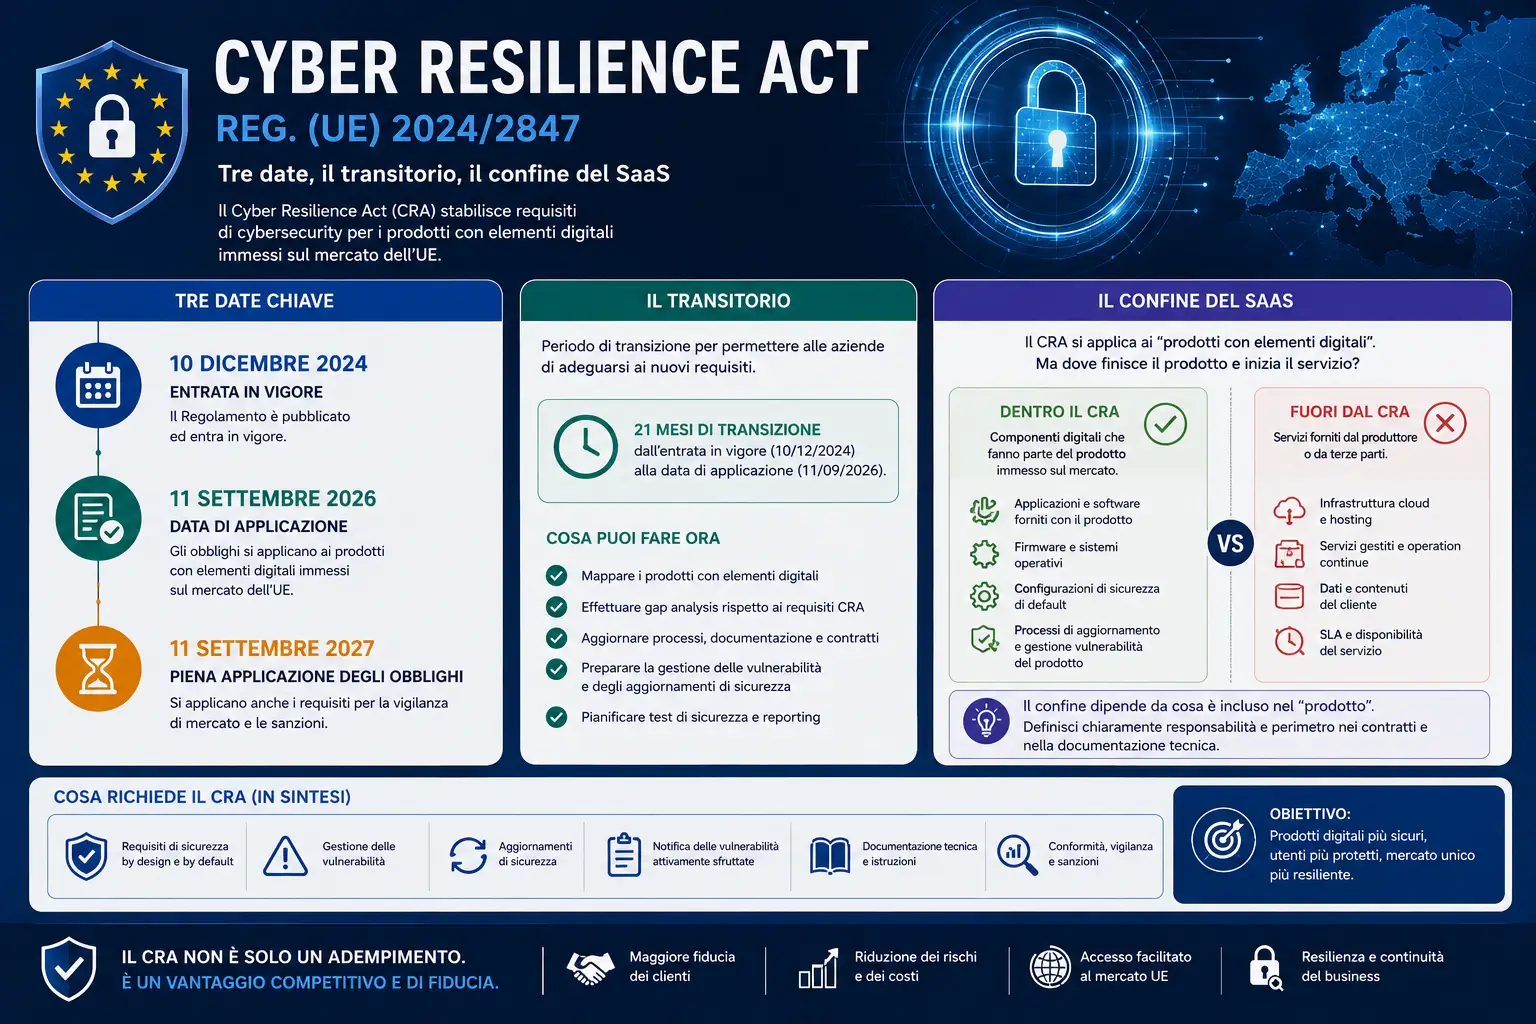
Quando si applica davvero il Cyber Resilience Act?
L'art. 71 non fissa una scadenza unica: scagliona l'applicazione in tre momenti. Leggere solo l'ultima data, quella che compare in tutti i titoli, significa pianificare sull'unica delle tre che arriva per ultima.
11 giugno 2026
Organismi di valutazione
Si applica il capo IV: entra in funzione la macchina degli organismi di valutazione della conformità (art. 71).
11 settembre 2026
Obblighi di segnalazione
Scattano gli obblighi di segnalazione dei fabbricanti previsti dall'art. 14 — quindici mesi prima della data che tutti citano (art. 71).
11 dicembre 2027
Applicazione generale
Si applica tutto il resto del regolamento: requisiti essenziali, valutazione di conformità, obblighi documentali (art. 71).
Il transitorio che nessuno racconta (art. 69)
La domanda che ogni azienda con software già sul mercato si fa è: «devo rifare tutto?». L'art. 69 dà una risposta in due metà, e quasi tutti raccontano solo la prima.
-
Requisiti tecnici: solo se modifichi
I prodotti immessi sul mercato prima dell'11 dicembre 2027 sono soggetti ai requisiti SOLO se subiscono una «modifica sostanziale» (art. 69, c. 2). Il parco software esistente non va riprogettato finché resta com'è.
-
Segnalazioni: per tutti, e prima
Gli obblighi di segnalazione dell'art. 14 si applicano a TUTTI i prodotti in ambito già sul mercato (art. 69, c. 3) — e partono l'11 settembre 2026, non nel 2027.
Tradotto in decisioni: il software esistente sfugge ai requisiti tecnici finché non viene modificato sostanzialmente, ma non sfugge all'obbligo di segnalare le vulnerabilità attivamente sfruttate. Chi ha prodotti in ambito già sul mercato non deve chiedersi «cosa faccio entro il 2027?»: deve chiedersi chi, in azienda, si accorge di una vulnerabilità sfruttata e la segnala — da settembre 2026. È un problema di processo e di monitoraggio, non di riscrittura del codice. E per chi sta pianificando una modifica importante a un prodotto esistente, la data della modifica diventa la data in cui i requisiti si accendono: va messa nel piano di progetto, non scoperta dopo.
Cosa rientra nell'ambito (e cosa no)
Il regolamento si applica ai «prodotti con elementi digitali» la cui finalità prevista comporta una connessione dati, diretta o indiretta (art. 2, c. 1): software applicativo, firmware, dispositivi connessi. Restano fuori i prodotti già coperti da regole settoriali più specifiche (art. 2, cc. 2-4):
-
Dispositivi medici
Già coperti dai regolamenti MDR 2017/745 e 2017/746.
-
Veicoli
Coperti dalla normativa di omologazione dedicata.
-
Aviazione civile
Regole settoriali dedicate, fuori dal perimetro CRA.
-
Equipaggiamento marittimo
Coperto dalla propria normativa di settore.
Il SaaS rientra nel CRA? Dipende da cosa fa
Il confine è nelle definizioni dell'art. 3: il regolamento copre il software e «le relative soluzioni di elaborazione dati da remoto», definite come l'elaborazione la cui assenza impedirebbe al prodotto di svolgere una delle sue funzioni. In pratica: il cloud entra nel perimetro quando è parte funzionale di un prodotto — il backend senza cui l'app non funziona — mentre un SaaS puro venduto come servizio autonomo non soddisfa la definizione (per quello il riferimento è semmai la NIS2). È una distinzione da maneggiare con precisione, perché la stessa architettura può stare da una parte o dall'altra a seconda di come il prodotto è confezionato e venduto.
Attenzione anche al software gratuito: la messa a disposizione sul mercato copre la fornitura «a titolo oneroso o gratuito [...] nel corso di un'attività commerciale» (art. 3). Un componente free distribuito come leva commerciale di un servizio a pagamento rientra nell'attività commerciale — il prezzo zero non è una scorciatoia per uscire dal perimetro.
Come ci posizioniamo noi rispetto a queste norme, prodotto per prodotto, lo abbiamo scritto nero su bianco nella pagina Sicurezza e conformità.
SBOM e periodo di assistenza: cosa cambia in ciò che consegni
Due definizioni dell'art. 3 dicono, meglio di qualsiasi commento, dove va a parare il regolamento.
La SBOM, o «distinta base del software», è il registro formale dei componenti software e delle loro relazioni lungo la catena di approvvigionamento. Per chi sviluppa significa una cosa concreta: sapere in ogni momento quali dipendenze ci sono dentro ciò che hai consegnato, in un formato che si possa esibire. Chi oggi non saprebbe elencare le librerie di un progetto consegnato tre anni fa ha già trovato il suo primo cantiere.
Il «periodo di assistenza» è il periodo in cui il fabbricante garantisce la gestione delle vulnerabilità (Allegato I, parte II). È la stessa direzione della nuova direttiva sulla responsabilità da prodotto, dove non fornire aggiornamenti di sicurezza diventa fonte di responsabilità civile: il software smette di essere una consegna e diventa un impegno nel tempo. Nei progetti di sviluppo su misura questo è il motivo per cui la manutenzione non è un optional da aggiungere al preventivo: è la parte del prodotto che la legge sta iniziando a pretendere.
Perché qui non trovi gli importi delle sanzioni
Molti articoli sul Cyber Resilience Act aprono con le multe. Noi non le citiamo, per una ragione semplice: non abbiamo ancora verificato il capo VII sul testo del regolamento, e la nostra regola è non pubblicare numeri normativi letti di seconda mano. Lo stesso vale per due punti che meritano una lettura dedicata: la qualificazione del software sviluppato su commessa singola e gli atti di esecuzione sulle classi di prodotti importanti e critici. Quando li avremo verificati, aggiorneremo questo articolo.
Nel frattempo, la motivazione giusta per occuparsi del CRA non è la paura di una multa: è che i suoi requisiti, gestione delle vulnerabilità, aggiornamenti garantiti, trasparenza sui componenti — stanno diventando il criterio con cui i clienti scelgono i fornitori, prima ancora che la legge li imponga. Chi compra software ha già iniziato a chiedere «chi lo mantiene, e come».
Domande frequenti sul Cyber Resilience Act
È il regolamento europeo (UE 2024/2847) che fissa requisiti di sicurezza informatica per i «prodotti con elementi digitali»: software, firmware e dispositivi connessi. Essendo un regolamento e non una direttiva, si applica direttamente in tutti gli Stati membri, senza recepimento nazionale.
In tre momenti (art. 71): dall'11 giugno 2026 il capo IV sugli organismi di valutazione, dall'11 settembre 2026 gli obblighi di segnalazione dei fabbricanti (art. 14), dall'11 dicembre 2027 tutto il resto del regolamento.
Ai requisiti tecnici solo se subisce una «modifica sostanziale» dopo l'11 dicembre 2027 (art. 69, c. 2). Gli obblighi di segnalazione delle vulnerabilità, però, valgono per tutti i prodotti in ambito già sul mercato (art. 69, c. 3) e partono l'11 settembre 2026.
Un SaaS puro venduto come servizio autonomo no: il regolamento copre l'elaborazione dati da remoto solo quando la sua assenza impedirebbe al prodotto di svolgere una delle sue funzioni (art. 3). Il cloud che fa da backend funzionale a un prodotto rientra; il servizio autonomo ricade semmai nel perimetro NIS2.
No, se è fornito nel corso di un'attività commerciale: la messa a disposizione sul mercato copre la fornitura «a titolo oneroso o gratuito» (art. 3). Un componente free usato come leva commerciale di un servizio a pagamento rientra nel perimetro.
Il tuo software ha un piano di manutenzione o solo un collaudo?
Il CRA rende esplicito ciò che i progetti seri fanno già: dipendenze tracciate, vulnerabilità gestite, aggiornamenti garantiti nel tempo. Se vuoi capire cosa comporta sul tuo prodotto, parliamone.
Fonti e nota di metodo
Fonte primaria: Reg. (UE) 2024/2847 (Cyber Resilience Act), testo pubblicato su EUR-Lex; verifica dei riferimenti effettuata il 3 agosto 2026. Articoli citati: 2, 3, 14, 69, 71; Allegato I, parte II. Il regolamento è direttamente applicabile: non richiede recepimento nazionale.
Questo articolo è la lettura tecnica di chi sviluppa software, non una consulenza legale: per l'applicazione al tuo caso specifico serve il parere di un professionista. Il quadro normativo è in evoluzione — alcune parti del regolamento (sanzioni, atti di esecuzione) non sono ancora state verificate da noi sul testo e per questo non vengono citate. Informazioni accurate alla data di pubblicazione.
